Propriété des données GTB : distinguer données, configurations et outils
Commencez par séparer les historiques de mesure, les événements, les paramètres, les programmes automates, les synoptiques et la documentation. Ces éléments n’ont pas le même cycle de vie ni les mêmes conditions d’accès. Une courbe exportable ne garantit pas que l’installation pourra être restaurée après la panne d’un serveur.
Repérez également les composants dépendants d’une licence, d’un compte constructeur ou d’un poste d’ingénierie. Le propriétaire peut disposer de ses données sans posséder le logiciel nécessaire pour les relire. Cette dépendance doit être visible dans le coût global et dans le plan de continuité.
Un bureau d’études indépendant peut établir cette cartographie sans privilégier une marque. Supernova CSE relie chaque élément à un usage, un responsable, un format et une preuve attendue. Le résultat sert au CCTP, à la recette et aux changements de prestataire.
Pour chaque famille, précisez aussi la criticité et le délai de récupération visé. Une donnée utile à un rapport mensuel ne demande pas la même reprise qu’un calendrier de fonctionnement quotidien. Cette classification oriente les efforts et évite de traiter tous les fichiers comme également urgents.
Relier le cadre réglementaire aux usages réels
L’article R. 175-3 du Code de la construction et de l’habitation prévoit que les données produites et archivées sont accessibles au propriétaire du système, qui en a la propriété, et qu’elles peuvent être mises à disposition du gestionnaire. Le même article décrit le suivi, l’enregistrement et l’analyse continus par zone fonctionnelle pour les systèmes relevant de ce cadre.
Cette disposition ne suffit pas à définir un export technique complet. Il faut préciser les points, les unités, les dates, le pas, les métadonnées et la profondeur disponible. La qualification de l’assujettissement et des systèmes concernés reste une analyse séparée, fondée sur les textes en vigueur et la situation réelle du bâtiment.
Évitez donc une clause générale sans critères. Demandez un échantillon d’export, un dictionnaire de données et un scénario de restitution. La conformité juridique et la capacité opérationnelle se renforcent lorsqu’elles produisent des preuves distinctes et compréhensibles.
Conservez la version du texte consulté et la date de l’analyse. Les obligations peuvent évoluer, tandis que la configuration du bâtiment change avec les travaux. Une revue périodique permet de rapprocher le cadre actualisé, les contrats et la réalité technique au lieu de réutiliser une conclusion ancienne.
Construire un inventaire de sauvegarde exploitable
L’inventaire indique pour chaque composant ce qui doit être sauvegardé, où se trouve la copie autorisée, qui peut la produire et comment son intégrité est contrôlée. Il inclut versions logicielles, paramètres, programmes, licences, certificats, bases et schémas nécessaires. Les secrets d’accès sont gérés dans un dispositif protégé, pas dans un rapport général.
Fixez une fréquence selon le rythme des changements. Une sauvegarde annuelle peut devenir obsolète après plusieurs modifications de programmation. Prévoyez une copie avant intervention et une copie validée après réception. Le nommage, la date et le responsable facilitent la recherche pendant un incident.
Ne confondez pas présence d’un fichier et restauration réussie. Un support illisible, une version incompatible ou un programme sans commentaire peut retarder la reprise. La recette doit inclure au moins une vérification structurée, réalisée sans compromettre la continuité du site.
L’inventaire doit survivre au départ d’une personne. Utilisez des emplacements d’entreprise, des droits nominatifs et une procédure connue. Une clé détenue par un seul technicien ou un ordinateur non sauvegardé constitue un point de dépendance, même si la copie elle-même est récente.
Définir des formats d’export lisibles et documentés
Pour les historiques, privilégiez un format documenté et exploitable sans l’interface d’origine lorsque cela est techniquement possible. Chaque colonne doit garder son identifiant, son unité, son horodatage et sa qualité. Les valeurs manquantes ou reconstruites sont distinguées des mesures disponibles.
Un export multisite nécessite une nomenclature commune, mais les différences locales ne doivent pas être effacées. Conservez le lien entre un point agrégé et sa source. Sans cette traçabilité, une comparaison énergétique peut mélanger des périmètres, pas de temps ou conventions différents.
Testez le volume et le délai d’extraction. Un bouton d’export limité à quelques jours ne répond pas au même besoin qu’une interface documentée pour plusieurs années. Le cahier des charges doit préciser l’usage attendu et les performances vérifiables, sans imposer une technologie inutile.
Prévoyez un contrôle de cohérence entre export et supervision : même période, mêmes unités, mêmes ordres de grandeur. Un fichier techniquement lisible peut être faux ou incomplet. Documenter un écart protège les analyses futures et indique si la correction doit porter sur la collecte ou l’export.
Organiser la réversibilité entre prestataires
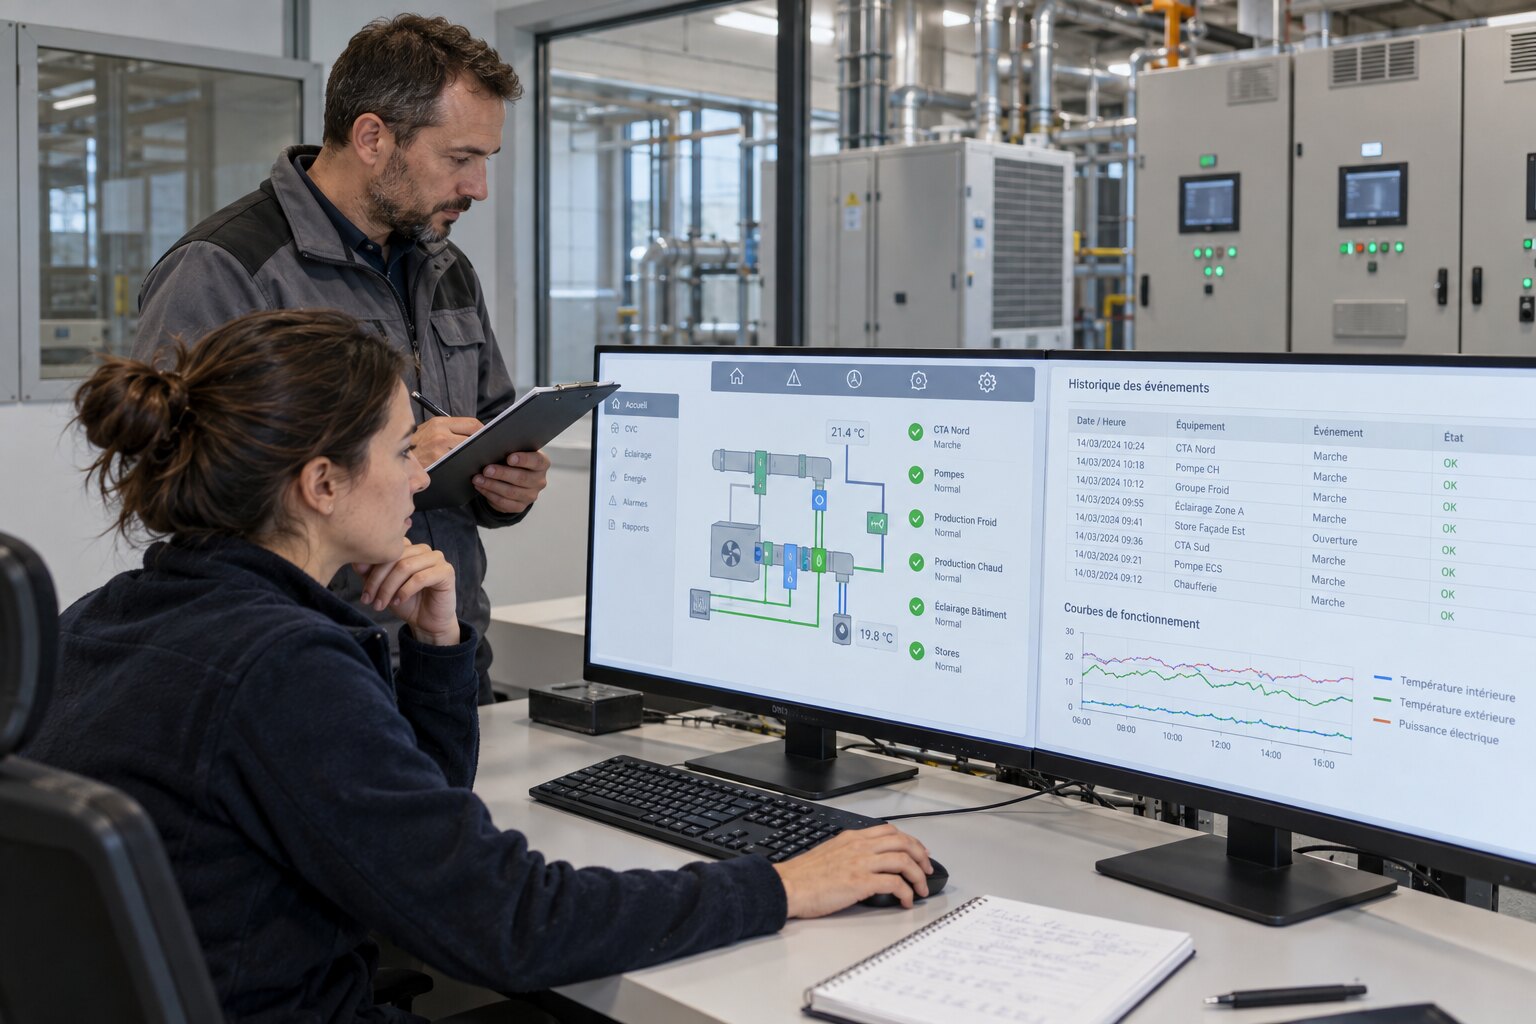
Le plan de réversibilité liste les fichiers, accès, licences, postes d’ingénierie, contrats et contacts à transférer. Il attribue une date, un format et un responsable à chaque remise. L’ancien prestataire ne doit pas rester l’unique détenteur d’un programme source ou d’une connaissance critique.
Préparez aussi la révocation. Après validation du transfert, les accès qui ne sont plus nécessaires sont supprimés ou modifiés selon la politique de sécurité. Les sessions distantes, certificats et comptes partagés méritent une attention particulière. La réversibilité protège la continuité autant que la cybersécurité.
Un atelier de passation doit partir de scénarios : retrouver un défaut, modifier un calendrier, restaurer un serveur ou expliquer une alarme. Les questions concrètes révèlent plus vite les lacunes qu’une liste de documents déclarés remis.
Le nouveau prestataire doit pouvoir démontrer qu’il retrouve les éléments sans modifier le système. Une revue en lecture seule, suivie d’un exercice isolé, réduit les risques. Les actions en production restent soumises aux autorisations et au plan de prévention applicable sur le site.
Tester la reprise sans mettre le bâtiment en danger
Un test complet peut être impossible en exploitation. Construisez alors plusieurs niveaux : contrôle des fichiers, restauration sur environnement isolé, validation d’un composant non critique puis exercice planifié. Chaque étape possède des prérequis, un résultat attendu et un retour arrière.
Ne désactivez pas une sécurité et ne commandez pas un équipement critique pour simplifier la preuve. Les automatismes locaux doivent conserver les fonctions nécessaires. L’exploitant, l’informatique et les mainteneurs valident les fenêtres d’essai selon les risques du site.
Le compte rendu conserve les versions, durées, écarts et actions. Un échec documenté vaut mieux qu’une réussite déclarative : il permet de corriger la dépendance avant un incident réel et d’estimer les moyens nécessaires.
Après l’essai, vérifiez le retour au fonctionnement normal, la fermeture des accès temporaires et la disponibilité des historiques. Cette dernière étape évite qu’un test de résilience laisse une configuration plus fragile que celle observée au départ.
Intégrer la donnée au coût global du projet
Comparez le prix initial avec les licences, exports, stockage, assistance, migrations et essais futurs. Une solution économique à l’achat peut créer un coût élevé lors d’un changement d’intégrateur. Inversement, une architecture très ouverte n’est utile que si les équipes peuvent la maintenir et si la documentation reste à jour.
Ajoutez des critères de recette : propriétaire capable d’obtenir un export convenu, sauvegardes remises, restauration vérifiée, comptes transférés et documentation cohérente. Ces preuves facilitent les arbitrages entre investissements immédiats et risques de dépendance.
Pour démarrer, choisissez une fonction critique et demandez où se trouvent ses données, son programme et sa dernière sauvegarde validée. Supernova CSE peut cadrer cet audit, préparer les exigences et accompagner la réception avec une position neutre vis-à-vis des intégrateurs et constructeurs.
Dans un patrimoine multisite, utilisez une matrice commune et documentez les exceptions. La standardisation facilite les appels d’offres et les comparaisons, mais elle ne doit pas forcer un équipement ancien à promettre une fonction qu’il ne peut pas assurer. Les écarts deviennent alors des décisions explicites.
Questions fréquentes
Le propriétaire possède-t-il toujours toutes les données GTB ?
Le cadre applicable et les contrats doivent être examinés. L’article R. 175-3 prévoit l’accès et la propriété du propriétaire pour les données visées par ce dispositif.
Un export CSV suffit-il à garantir la réversibilité ?
Non. Il faut aussi considérer programmes, configurations, licences, documentation et capacité de restauration.
Faut-il tester les sauvegardes en production ?
Pas nécessairement. Des contrôles isolés et des scénarios progressifs peuvent réduire le risque ; la méthode dépend de la criticité.
Quand préparer la réversibilité ?
Dès la conception et le contrat, puis à chaque modification importante et avant un changement de prestataire.
Pour aller plus loin
Sources et méthode
Sources consultées le 7 octobre 2026. Les exemples sont pédagogiques ou fictifs ; les propositions de méthode relèvent de l’analyse éditoriale.