Comprendre le risque propre aux systèmes GTB et GTC
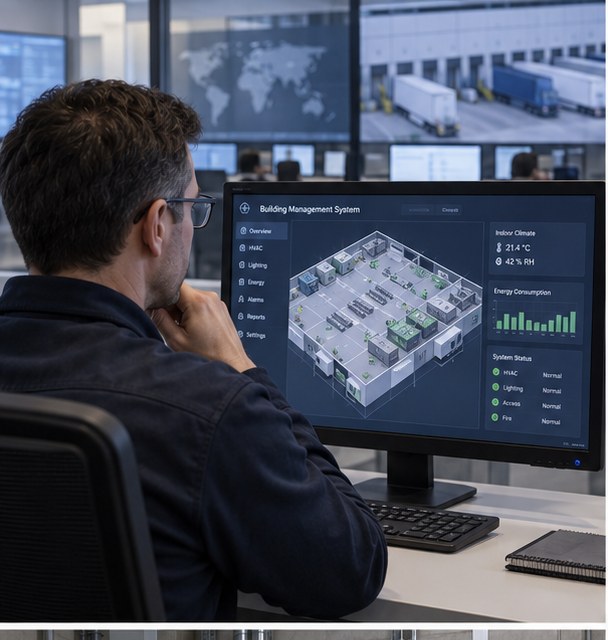
Une GTB associe souvent plusieurs générations de matériels, des protocoles ouverts, des passerelles, des postes de supervision et des accès de maintenance. Certains automates ont été conçus pour fonctionner durablement avec peu de mises à jour. D’autres dépendent d’un serveur virtualisé ou d’un service distant. L’enjeu n’est donc pas seulement la confidentialité des données : une mauvaise commande peut dégrader le confort, arrêter une installation frigorifique ou multiplier les alarmes jusqu’à masquer le véritable incident. La criticité varie selon l’usage. Dans un immeuble tertiaire, une panne peut perturber la ventilation et l’accueil des occupants. Dans une plateforme logistique, elle peut affecter le froid, les quais ou la continuité d’activité. Dans l’industrie, une interaction mal maîtrisée avec les utilités peut avoir des conséquences opérationnelles importantes. L’analyse doit relier chaque composant à un service métier et à un scénario de reprise.
Commencer par un inventaire réellement exploitable
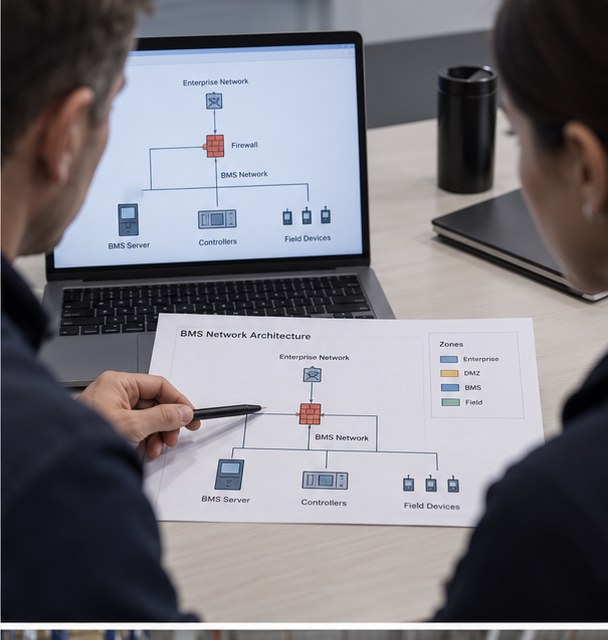
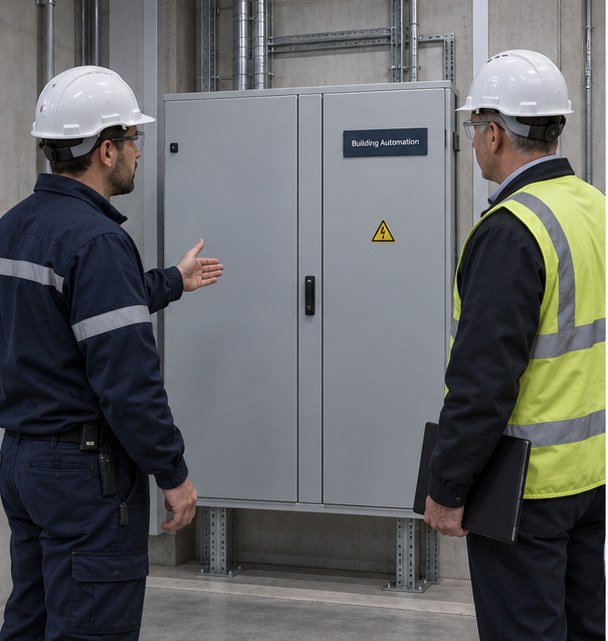
On ne protège pas ce que l’on ne connaît pas. L’inventaire doit associer à chaque serveur, automate, passerelle et poste opérateur son emplacement, son rôle, son propriétaire, sa version, son adresse réseau, ses dépendances et son mode de sauvegarde. Les comptes de maintenance, connexions cellulaires et outils de téléassistance doivent être inclus, car ils constituent souvent des chemins d’accès moins visibles. Cet inventaire ne doit pas rester un tableau figé. Il devient une référence pour les changements, les renouvellements et la gestion des incidents. Une architecture fonctionnelle simple, reliant zones techniques, réseaux, serveurs et accès externes, permet aux équipes informatiques, aux automaticiens et à l’exploitant de parler du même système sans confondre les responsabilités.
Segmenter les réseaux et maîtriser les accès distants
La segmentation limite la propagation d’un incident. Le réseau GTB ne devrait pas être exposé directement à Internet ni se confondre sans contrôle avec le réseau bureautique. Les flux nécessaires doivent être identifiés, autorisés explicitement et journalisés. Cette démarche demande de comprendre les protocoles et les besoins de maintenance afin de ne pas bloquer un service indispensable par une règle générique. Les accès distants méritent un traitement prioritaire : comptes nominatifs, authentification forte lorsque l’architecture le permet, durée d’ouverture limitée, validation par l’exploitant et conservation des traces. Les comptes partagés permanents affaiblissent la capacité à attribuer une action. La procédure doit également prévoir le retrait rapide des droits lorsqu’un contrat se termine ou qu’un intervenant change.
Sauvegarder, tester la restauration et préparer le mode dégradé
Une sauvegarde non restaurée n’est qu’une hypothèse. Les programmes automates, bases de données, configurations réseau, licences et paramètres de supervision doivent être copiés selon une politique connue. Il faut ensuite tester périodiquement la restauration sur un environnement maîtrisé, documenter les prérequis et vérifier que les versions sont compatibles avec les équipements installés. Le plan de continuité décrit ce qui doit rester pilotable localement si la supervision centrale devient indisponible. Il précise les consignes, les personnes à contacter, les seuils de priorité et les opérations manuelles autorisées. Dans le froid logistique ou un process industriel, ces dispositions doivent être cohérentes avec le temps maximal acceptable avant dégradation. La cybersécurité rejoint alors directement l’ingénierie d’exploitation.
Intégrer la cybersécurité au commissioning et aux contrats
Les exigences doivent apparaître dès la conception ou le renouvellement : architecture, comptes, mises à jour, sauvegardes, journaux, accès de maintenance et conditions de réversibilité. Lors de la recette, il faut vérifier la conformité documentaire mais aussi tester les usages : création et suppression d’un compte, coupure d’un accès distant, restauration d’une configuration et génération d’une alerte exploitable. Un audit indépendant permet de prioriser sans promettre une sécurité absolue. Supernova CSE peut cadrer les actifs, les flux, les responsabilités et les scénarios d’exploitation, puis traduire les écarts en plan d’action compatible avec les contraintes d’un site occupé. L’objectif est d’obtenir une trajectoire mesurable : corriger les accès les plus exposés, sécuriser les sauvegardes, segmenter progressivement et intégrer les exigences aux futurs marchés.