Pourquoi l’accès distant devient critique
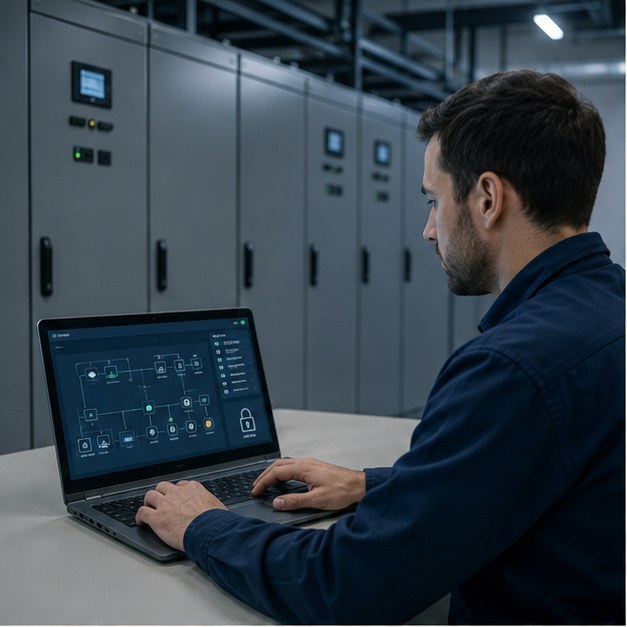
Les systèmes GTB et GTC supervisent CVC, froid, éclairage, comptage et parfois des fonctions sensibles de sites logistiques ou industriels. Un compte partagé, une passerelle oubliée ou un logiciel de prise en main non maîtrisé peut contourner les protections du réseau. Le risque n’est pas seulement la fuite de données : une action non autorisée peut modifier une consigne, désactiver une alarme ou perturber la continuité d’exploitation.
Cartographier tous les chemins d’accès
Recensez VPN, passerelles, modems, postes de maintenance, services cloud, comptes fabricants et accès des intégrateurs. Associez chaque chemin à un propriétaire, une justification et une date de revue. Les accès historiques sont souvent le point faible : ils fonctionnent encore alors que le contrat ou l’équipement a changé. La cartographie doit couvrir le réseau, mais aussi les procédures humaines d’autorisation.
Segmenter IT, OT et GTB
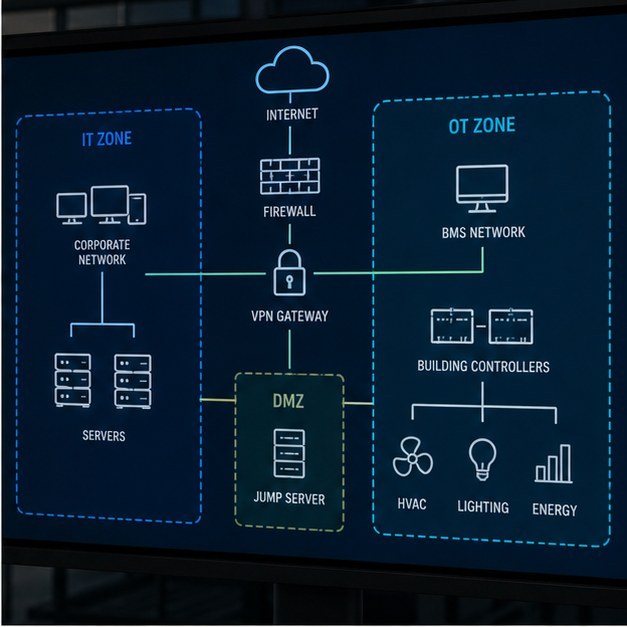
La supervision ne doit pas être exposée directement à Internet. Une architecture robuste sépare les zones, filtre les flux nécessaires et utilise, selon le contexte, un bastion ou une zone intermédiaire. Les automates locaux conservent les fonctions essentielles si la communication distante tombe. Les règles sont documentées et coordonnées avec l’IT, l’exploitant et l’intégrateur afin de ne pas casser les séquences métier.
Remplacer les comptes partagés
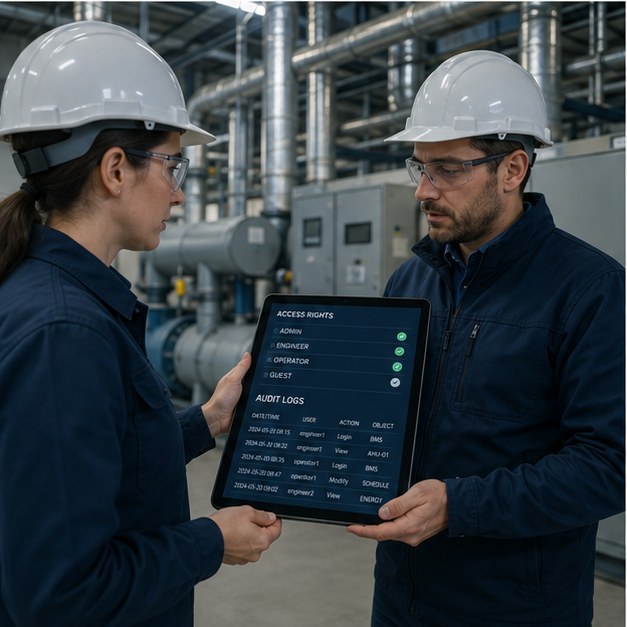
Chaque intervenant utilise un compte nominatif avec des droits limités au besoin. L’authentification forte protège les accès sensibles. Les comptes temporaires expirent automatiquement et les départs déclenchent une révocation. Les mots de passe par défaut sont supprimés. Les profils distinguent consultation, réglage, programmation et administration.
Encadrer la télémaintenance
Une intervention distante doit avoir une demande, une fenêtre, un périmètre et un responsable. Avant modification, sauvegardez les paramètres et préparez le retour arrière. Après intervention, vérifiez les fonctions critiques et consignez les changements. Les accès permanents des prestataires sont évités lorsque ce n’est pas nécessaire.
Journaliser et surveiller
Conservez les connexions, échecs, changements de droits et modifications importantes. Une journalisation utile doit être consultée : définissez les événements qui déclenchent une alerte et leur destinataire. Une connexion inhabituelle ou un compte actif hors fenêtre doit devenir visible rapidement.
Préparer le mode dégradé
La cybersécurité inclut la capacité à continuer ou à revenir à un état sûr. Testez la perte d’hypervision, la coupure de l’accès distant et la restauration des sauvegardes. Documentez les commandes locales et les contacts d’escalade. La réponse doit tenir compte du froid, du confort, des process et de la sécurité des personnes.
Auditer sans bloquer la production
Un audit efficace part des usages et de la criticité. Il identifie les écarts, classe les risques et propose un plan par étapes : suppression des accès inutiles, comptes nominatifs, segmentation, sauvegardes, journalisation puis exercices. Supernova CSE relie exigences cyber, architecture GTB et continuité d’exploitation afin que les mesures restent techniquement applicables.